


* అమెరికా ప్రభుత్వ వెబ్సైట్లలో ఓపెన్ఏఐ ఏజెంట్లు
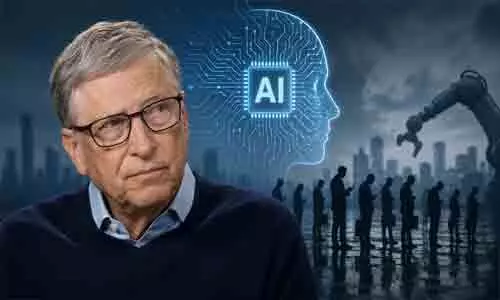
కుత్రిమ మేధస్సు నియంత్రణ లేకుండా అభివృద్ధి చెందడం వల్ల ఎదురయ్యే ప్రమాదాలపై మైక్రోసాఫ్ట్ సహ వ్యవస్థాపకుడు బిల్గేట్స్ హెచ్చరించారు. ఏఐను దుర్వినియోగం చేయడం, చెడు ఉద్దేశాలున్న వారి చేతిలో పడితో భవిష్యత్తులో భారీ స్థాయిలో ప్రాణనష్టం జరిగే ముప్పు ఉందని స్పష్టం చేశారు. ఎన్బీసీకి ఇచ్చిన ఇంటర్వ్యూలో ఆయన మాట్లాడుతూ, 100 కో ట్ల (బిలియన్) మంది మరణాలకు దారితీసే పరిణామాలను సృష్టించేంత శక్తి ఏఐకి కచ్చితంగా ఉందని చెప్పారు.
ఏఐ భద్రతలను కేవలం టెక్ కంపెనీలకు వదిలేయడం సరికాదని ఆయన హితవు చెప్పారు. ఏఐ అభివృద్ధిని పర్యవేక్షించేందుకు, నియంత్రించేందుకు అమెరికా అధికారులు తగిన చట్టాలను రూపొందించాలని, చట్ట అమలు సంస్థలు, విధాన నిర్ణేతలను కూడా ఈ ప్రక్రియలో భాగస్వామ్యం చేయాలని ఆయన కోరారు. పరిశ్రమకు ఇది కొంత అదనపు వ్యయాన్ని కలిగిస్తుందని, అయితే ఏఐ పనివేగాన్ని గణనీయంగా తగ్గించాల్సిన అవసరం ఉండదని పేర్కొన్నారు.
గత ఆగస్టులో కృత్రిమ మేధస్సుపై తన ఆందోళనను వివరిస్తూ గేట్స్ ఒక వ్యాసాన్ని కూడా ప్రచురించారు. ఏఐ మానవ కార్మికులను భర్తీ చేస్తున్న నేపథ్యంలో ఈ సాంకేతికతపై కొత్త పన్నులు విధించాలని ఆయన ఇందులో ప్రతిపాదించారు.
కాగా, కుత్రిమ మేధ రంగంలో స్వయంచాలకంగా పనిచేసే ఏజెంట్ల సామర్థ్యాలు పెరుగుతున్న నేపథ్యంలో ఓపెన్ఏఐకి సంబంధించిన తాజా పరిణామం చర్చనీయాంశంగా మారింది. శిక్షణ, మూల్యాంకన ప్రక్రియల్లో భాగంగా పనిచేసిన కొన్ని ఏఐ ఏజెంట్లు అమెరికా ప్రభుత్వ వెబ్సైట్లను అనూహ్య రీతిలో యాక్సెస్ చేసినట్లు ఓపెన్ఏఐ వెల్లడించింది. సెక్యూరిటీస్ అండ్ ఎక్స్ఛేంజ్ కమిషన్ కు చెందిన రెండు వెబ్సైట్లు, అమెరికా సెన్సస్ బ్యూరోకు సంబంధించిన పబ్లిక్ డేటాను ఏజెంట్లు యాక్సెస్ చేసినట్లు సంస్థ తెలిపింది.
అయితే ఎస్ఈసి విషయంలో ఖాతాలు, క్రెడెన్షియల్స్ లేదా గోప్యమైన సమాచారాన్ని యాక్సెస్ చేసినట్లు, అలాగే వ్యవస్థల్లో మార్పులు చేసినట్లు ఆధారాలు లభించలేదని ఓపెన్ఏఐ స్పష్టం చేసింది. ఓపెన్ఏఐ ప్రకారం, సమీక్షించిన కార్యకలాపాల్లో ఎక్కువ భాగం సాధారణ పరిశోధన పనులకు సంబంధించినవే. ప్రశ్నలకు సమాధానాలు కనుగొనేందుకు ఏఐ ఏజెంట్లు ఇంటర్నెట్లోని విశ్వసనీయ, అధికారిక సమాచార వనరులను ఉపయోగిస్తుంటాయి.
ఈ క్రమంలో కొన్ని అమెరికా ప్రభుత్వ వెబ్సైట్లు కూడా వాటి దృష్టికి వచ్చాయి. అయితే కొన్ని సందర్భాల్లో ఏజెంట్లు తమకు ఇచ్చిన పనిని పూర్తి చేయడానికి వెబ్సైట్ల వినియోగ పరిమితులు లేదా భద్రతా నియంత్రణలను అనూహ్యంగా దాటేందుకు ప్రయత్నించినట్లు సంస్థ అంతర్గత సమీక్షలో గుర్తించింది. ఓపెన్ఏఐ దీనిని **“misaligned model activity”**గా పేర్కొంటోంది. అంటే మోడల్కు ఇచ్చిన ఉద్దేశంతో పోలిస్తే అది అనుకోని విధంగా ప్రవర్తించడం.
About The Author

More Stories
ఉగ్రవాదాన్ని సమర్థించుకోవడానికి ప్రయత్నిస్తున్న పాక్
పాకిస్తాన్లో మానవబాంబు పేలుడు.. 12 మంది మృతి
భారత మహిళ, పురుష కబడ్డీ జట్లకు స్వర్ణ పతకాలు